鲸云网10月27日消息,据媒体报道,苹果于 10 月 27 日发布 iOS 27.2 与 iPadOS 27.2 系统更新,一次性修复 163 个安全漏洞。
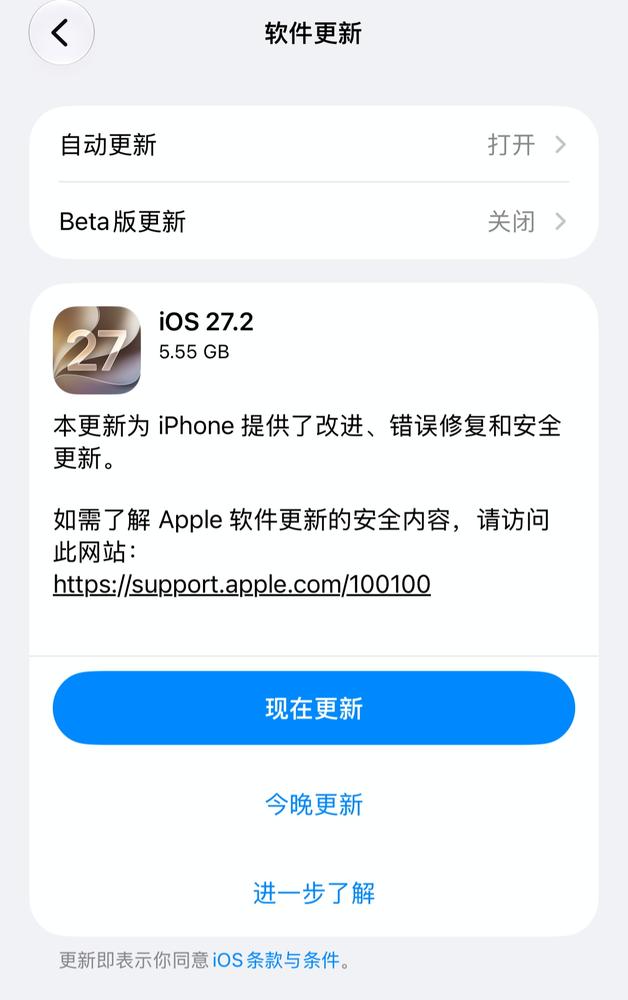
这些漏洞均带有可追踪的 CVE 编号,覆盖 Apple Intelligence、邮件隐私、浏览器内核以及系统底层等关键模块。
本次更新最受关注的是一处 Apple Intelligence 漏洞,远程攻击者可能借此访问设备上的敏感数据。
另一处缺陷位于“隐藏邮件地址”功能,会导致用户的真实邮箱地址遭到泄露。
苹果同时修复了超过 30 项 WebKit 漏洞与约 15 个内核漏洞,进一步压缩网页攻击与系统级入侵的空间。
安全研究团队 Calif 拿下 6 个 CVE 署名。该团队曾在 iPhone Duo 发布当日完成越狱,并演示针对 iOS 27.0.1 的“完美越狱”。
该团队研究人员表示,越狱所利用的大部分漏洞已在 iOS 27.2 中被封堵。
苹果称目前没有证据显示这些漏洞已被实际恶意利用,但由于细节已经公开,未及时更新的设备仍存在被攻击的可能。
随着 AI 模型在漏洞挖掘中的作用上升,本次更新中 Anthropic Research 获得 3 项修复署名,另有 4 项引用了 OpenAI。
尚未升级至 iOS 27 的旧设备同步收到 iOS 26.7.2,包含多项相同的安全修复,用户可在“设置 — 通用 — 软件更新”中升级。
编辑:泽川
免责声明:本站转载的文章,版权归原作者所有;旨在传递信息,不代表本站的观点和立场。